tools:tool:openai-daybreaktoolstoolopenai-daybreakOpenAI Daybreak(Codex Security 驱动的安全审查与补丁验证工作流)Daybreak 是 OpenAI 面向网络安全防守场景的方案/产品化入口,强调把安全代码审查、威胁建模、依赖风险分析、补丁生成与验证带进日常开发闭环,并通过 Codex Security 以 agent 方式在仓库中执行与回传证据。对独立开发者/小团队的价值在于“安全工程化”:把零散的安全检查变成可复现、可审计的流水线,尤其适合维护中大型代码库、处理供应链风险、或对合规与企业客户更敏感的 SaaS。/tools/openai-daybreak/https://openai.com/daybreakhttps://openai.com/daybreak待核验 tools tool
待核验 
安全与合规 · 企业定价(按合作方式与使用规模);模型/推理成本与权限等级相关
OpenAI Daybreak(Codex Security 驱动的安全审查与补丁验证工作流)
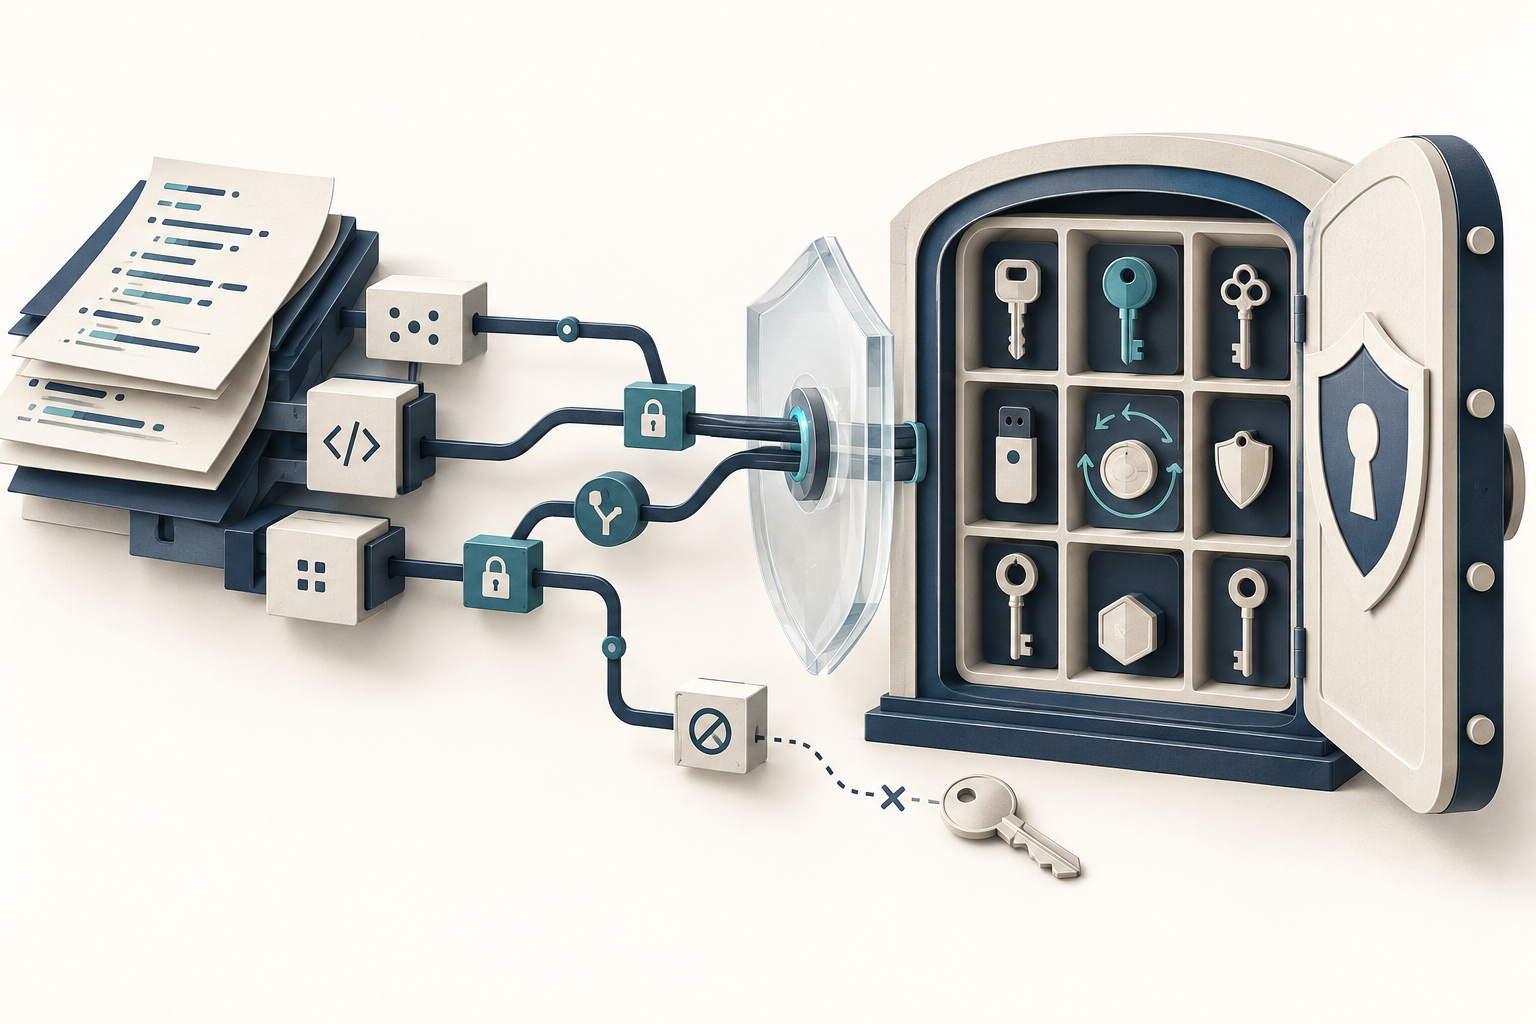
Daybreak 是 OpenAI 面向网络安全防守场景的方案/产品化入口,强调把安全代码审查、威胁建模、依赖风险分析、补丁生成与验证带进日常开发闭环,并通过 Codex Security 以 agent 方式在仓库中执行与回传证据。对独立开发者/小团队的价值在于“安全工程化”:把零散的安全检查变成可复现、可审计的流水线,尤其适合维护中大型代码库、处理供应链风险、或对合规与企业客户更敏感的 SaaS。
高级能力需要通过 OpenAI 的 Trusted Access for Cyber 审核后开通,通常通过销售渠道申请;价格未公开。
这是什么
Daybreak 是 OpenAI 面向网络安全防守的方案,把安全代码审查、威胁建模、依赖风险分析、补丁生成和验证带进日常开发流程,由 Codex Security 以 agent 的方式在代码仓库里执行并回传证据。
它主要面向需要持续安全治理的团队。对大多数独立开发者来说,更现实的做法是先用公开可用的 Codex 做日常代码审查,等到需要向企业客户提供安全证据时再评估 Daybreak。
适合
- 维护较大代码库、需要持续安全审查的团队
- 要向企业客户提供安全审计证据的 SaaS
不太适合
- 想马上自助开通使用的个人开发者
- 还没有基础安全措施(密钥管理、依赖告警)的项目,应先补基础
上手步骤
- 先用公开可用的 Codex 对关键模块做一次代码审查,熟悉 agent 审查的方式。
- 需要 Daybreak 的高级能力时,在官网联系 OpenAI 销售,完成 Trusted Access for Cyber 验证。
- 注意审批绑定到具体账号或工作区,不同接入方式需要分别申请。
替代选择
参考资料
2026-10-25 阅读官方页面与仓库说明整理;功能、状态和命令可能变化,以官方最新文档为准。